JWT Lens
JSON Web Tokens direkt in Raycast decodieren — ohne Browser, ohne externe Tools.
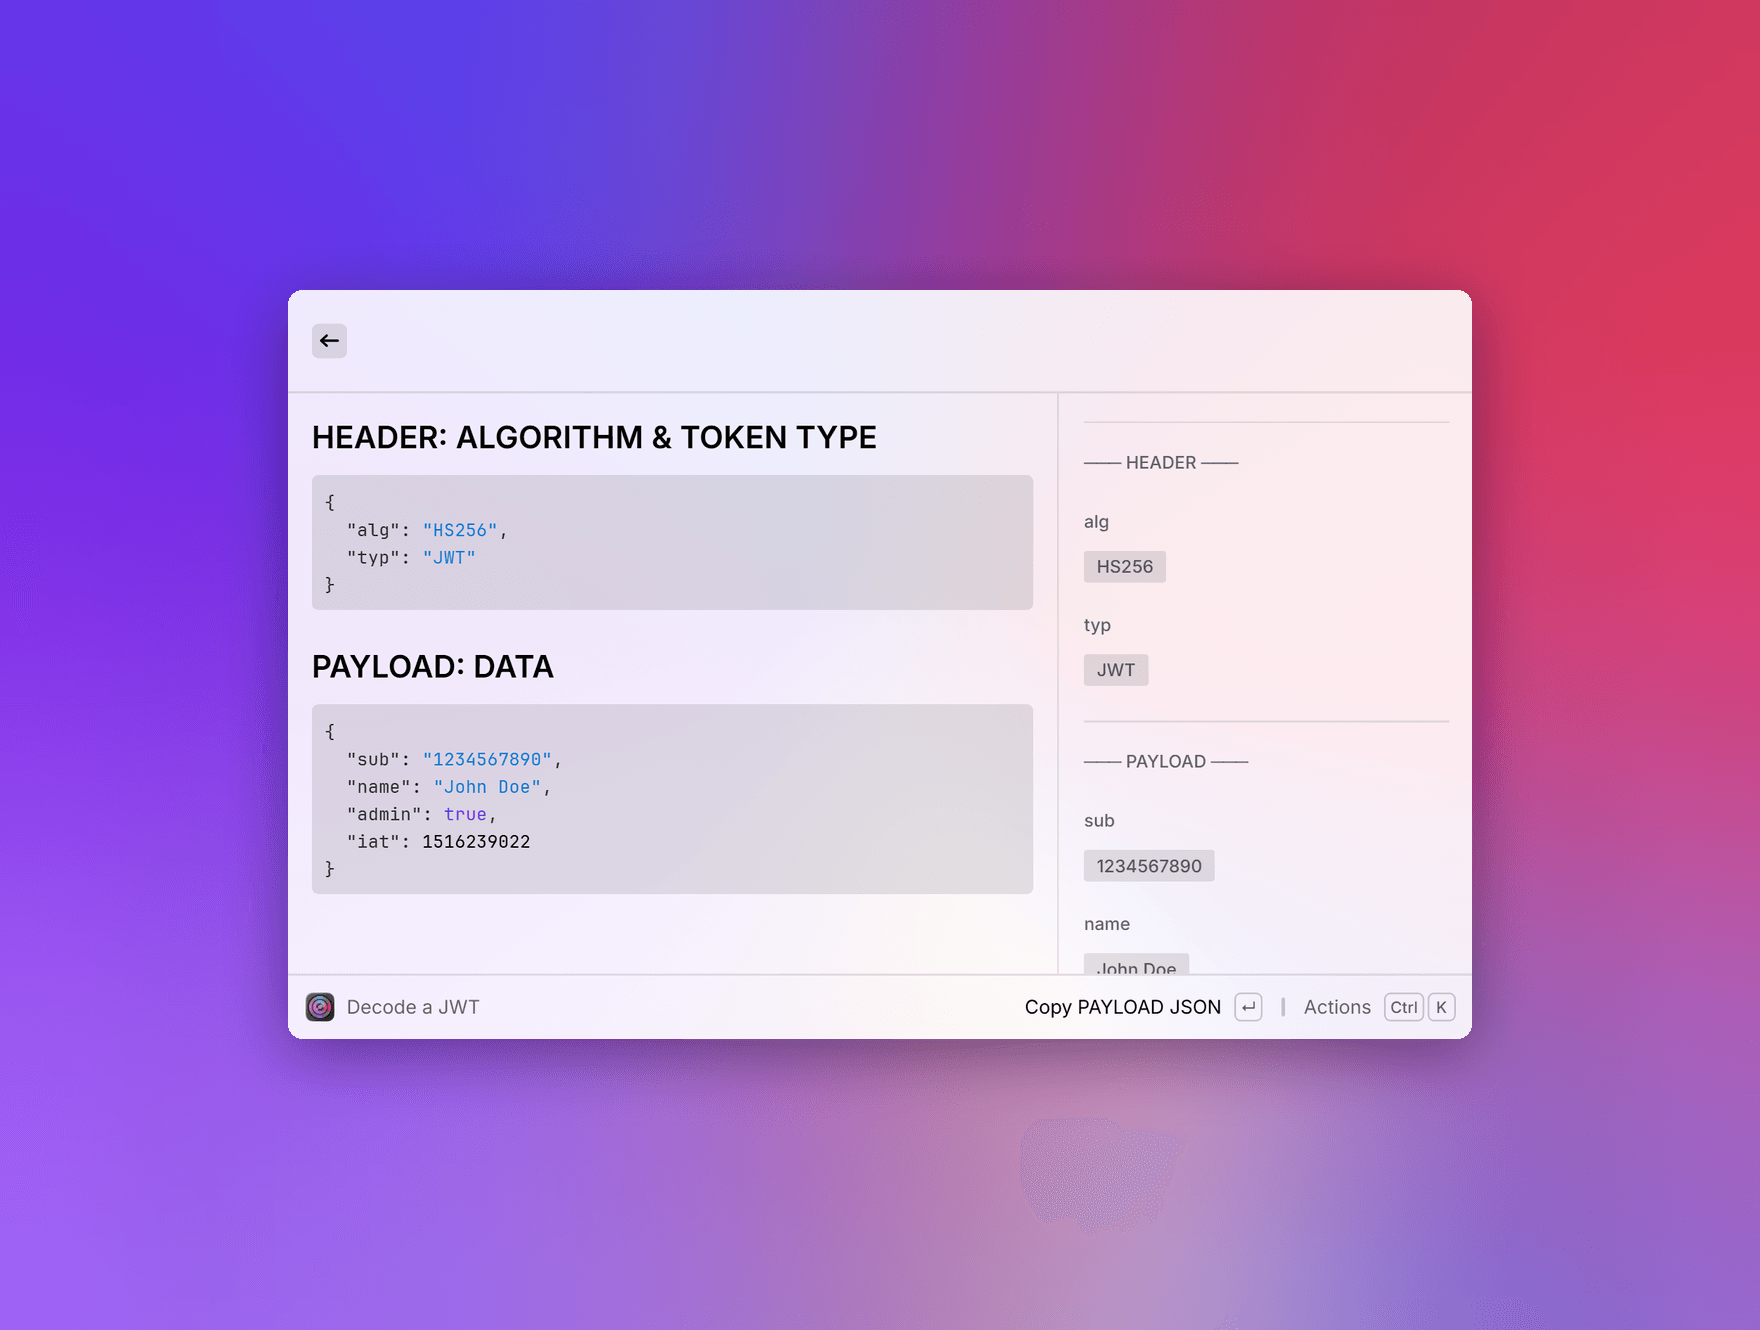
Token kopieren, Raycast öffnen, „Decode a JWT“ ausführen — Header und Payload liegen lesbar vor dir.
JWT Lens ist eine Raycast-Extension. Den Token übergibst du als Argument; ohne Argument liest sie ihn aus der Zwischenablage. Steht der Token mitten in anderem Text, etwa in einem kopierten Authorization: Bearer …-Header, zieht die Extension ihn selbst heraus. Header und Payload erscheinen als formatiertes JSON, daneben jeder Claim einzeln. Zeitstempel wie iat, exp und nbf zeigt sie zusätzlich als Datum.
Decodiert wird lokal mit jose, der Token verlässt den Rechner nicht. Die Signatur prüft JWT Lens nicht, es geht ums Lesen.
Es gibt keine fertigen Releases und keinen Eintrag im Raycast Store. Zum Installieren das Repository klonen, npm install und npm run dev ausführen — Raycast übernimmt die Extension dann und behält sie auch nach dem Beenden des Dev-Servers.
Belegung: Tech-Stack
Was JWT Lens kann
- Argument oder Zwischenablageohne übergebenen Token liest JWT Lens die Zwischenablage
- Token-Erkennungfindet den JWT auch in umgebendem Text
- Header & Payloadbeide Teile als formatiertes JSON
- Claims-Leistejeder Wert einzeln in der Seitenleiste
- Lesbare Zeitstempeliat, exp, nbf, auth_time und updated_at zusätzlich als Datum
- KopierenPayload- oder Header-JSON oder einzelne Claim-Werte über das Aktionsmenü
- FehleransichtFehlermeldung, Token-Vorschau und Anzahl der erkannten Teile
- Offlinedecodiert lokal, nichts geht ins Netz